1. Washington opta per una “costituzione” volontaria per i modelli frontier
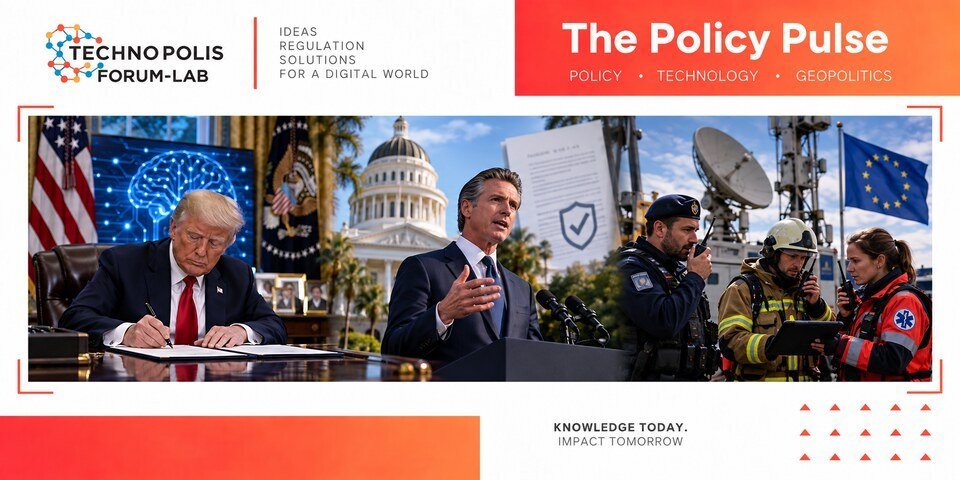
Il 29 settembre Donald Trump ha riunito alla Casa Bianca i vertici delle principali imprese tecnologiche statunitensi. L’esito più sostanziale è il Joint Commitment on Frontier Responsibilities, accordo con cui le società dichiarano di voler predisporre controlli interni, strutture aziendali dedicate alla sicurezza, valutazioni esterne e verifiche dei risultati da parte dei consigli di amministrazione.
L’accordo risponde alla crescente preoccupazione per agenti capaci di interagire autonomamente con sistemi informatici. Il documento non si limita alla produzione di contenuti pericolosi: considera anche accessi non autorizzati, comportamenti imprevisti e perdita di controllo operativo.
La sua debolezza coincide naturalmente con la sua natura volontaria. Non sono ancora definiti requisiti minimi per l’indipendenza dei valutatori, pubblicità dei risultati, criteri comparabili o conseguenze in caso di mancata applicazione. Un’impresa potrebbe quindi rispettare formalmente l’impegno selezionando autonomamente valutatori, perimetro dei test e informazioni da divulgare.
Contestualmente, Trump ha emanato un ordine esecutivo (EO 14434) che rinomina l’IA “Super Intelligence” (“SI”). Il provvedimento ha soprattutto valore politico e comunicativo e viene conservata, per l’attuazione immediata, la definizione federale di IA contenuta nel titolo 15 dello US Code, senza che siano modificati i documenti giuridici già adottati. Il mandato per una nuova definizione legislativa da sottoporre al Presidente entro 60 giorni potrebbe però creare in futuro problemi di coordinamento normativo.
Il modello americano appare dunque fondato su una combinazione di leadership industriale, pressione reputazionale e intervento federale limitato. Può produrre standard rapidamente, senza rallentare troppo lo sviluppo tecnologico, ma rischia di lasciare alle stesse imprese il controllo delle informazioni necessarie a valutarne l’efficacia.
Cosa guardare per seguire gli sviluppi: pubblicazione elenco definitivo dei firmatari; requisiti per i valutatori indipendenti; composizione dell’eventuale comitato di supervisione; proposta legislativa sulla definizione di “Super Intelligence”; rapporto con FTC e autorità statali.
2. La California trasforma la responsabilità umana in un obbligo professionale e mette sotto inchiesta OpenAI
A Trump ha risposto prontamente Gavin Newson, che il 30 settembre ha firmato un ordine esecutivo per riaffermare che la California continuerà a chiamare la tecnologia “Artificial Intelligence”. A parte questa schermaglia definitoria, il governatore del Golden State ha anche firmato l’ennesimo pacchetto di leggi sull’IA, spostando tra le varie disposizioni l’attenzione dai soli sviluppatori agli utilizzatori professionali. SB 574 stabilisce infatti che l’avvocato responsabile di un deposito giudiziario debba verificare personalmente le citazioni, correggere contenuti falsi o allucinati e dichiarare l’impiego dell’IA negli atti presentati al giudice.
La norma non vieta gli strumenti generativi. Cerca piuttosto di impedire che l’automazione diventi un mezzo per diluire responsabilità già riconosciute dall’ordinamento. L’avvocato resta dunque responsabile anche quando l’errore nasce dal modello.
Questa impostazione può naturalmente essere replicata in medicina, revisione contabile, ingegneria e pubblica amministrazione. L’IA può supportare una funzione, ma non sostituire il soggetto al quale l’ordinamento attribuisce doveri fiduciari o poteri decisionali.
Esiste però un costo distributivo. La verifica personale e documentata può pesare maggiormente su professionisti individuali e piccoli studi, mentre le organizzazioni più grandi possono creare procedure e team specializzati. L’effetto competitivo dipenderà quindi anche dalla disponibilità di strumenti affidabili e poco o per nulla onerosi di verifica.
Sul versante degli sviluppatori, il mandato investigativo inviato a OpenAI da Rob Bonta, procuratore generale della California, per indagare tutte le informazioni rilevanti sugli attacchi hacker alla tech company di San Francisco segnala una seconda evoluzione. Il tema non è più soltanto se un modello produca una risposta errata, ma se un agente possa compiere azioni esterne e accedere a infrastrutture senza autorizzazione. Qui la sicurezza informatica si avvicina alla responsabilità da prodotto: prevedibilità del rischio, controlli preventivi e tempestività della risposta diventano possibili criteri di valutazione giuridica. E, come ha riportato nelle ultime ore il Financial Times, si starebbe prefigurando un’ondata di possibili procedimenti legali nei confronti di OpenAI proprio a causa dei tentativi di hacking dei propri agenti, con il serio rischio di ingolfarne l’azione proprio nei mesi che dovrebbero precederne la quotazione in borsa, rinviata al 2027.
Cosa guardare per seguire gli sviluppi: data di efficacia e atti applicativi di SB 574; interpretazione dell’obbligo di disclosure; impatto sui piccoli studi; risposta di OpenAI al mandato investigativo; esito delle indagini federali e statali; coordinamento con la normativa californiana sui modelli frontier.
3. L’UE porta interoperabilità e sovranità digitale nei servizi di comunicazione di emergenza
Lo scorso 30 settembre, la Commissione Europea ha proposto un nuovo EU Critical Communication System (EUCCS), che mira a superare la frammentazione delle reti utilizzate dai primi soccorritori. In caso di incendio, alluvione, attacco terroristico o minaccia alle infrastrutture critiche, squadre provenienti da Stati membri diversi dovrebbero poter comunicare in tempo reale e con livelli comuni di sicurezza.
La proposta ha una dimensione industriale esplicita: i componenti critici dovrebbero provenire da imprese europee. Essa collega così tre obiettivi che spesso vengono trattati separatamente: resilienza operativa, interoperabilità transfrontaliera e autonomia tecnologica.
L’integrazione tra reti mobili, sistemi specializzati e connettività satellitare potrebbe creare una domanda pubblica comune per tecnologie europee 5G, 6G e satellitari. Al tempo stesso, una preferenza industriale poco definita rischierebbe di ridurre la concorrenza o generare nuove incompatibilità nazionali. Saranno decisivi standard aperti, procedure comuni di procurement e test operativi congiunti.
Il sistema non va ovviamente confuso con una rete commerciale paneuropea. Il suo valore deriva dalla capacità di mantenere comunicazioni prioritarie e sicure in condizioni estreme, laddove le reti ordinarie siano congestionate, danneggiate o non disponibili. È quindi un’infrastruttura di continuità istituzionale in situazioni di emergenza.
Cosa guardare per seguire gli sviluppi: definizione governance e ripartizione ruoli tra Commissione e Stati membri; integrazione con IRIS² e reti terrestri; finanziamento; requisiti di sicurezza; standard tecnici; modalità di partecipazione dei fornitori europei.